Центр управления кибербезопасностью Сбербанка получил сертификат соответствия международному стандарту ISO/IEC 27001:2013
«Современный мир предъявляет высокие требования к цифровым компаниям, прежде всего, в области кибербезопасности, — отметил заместитель Председателя Правления Сбербанка Станислав Кузнецов. — Качество и доступность цифровых услуг напрямую зависит от способности эффективно противодействовать киберугрозам. Поэтому Сбербанк считает это направление одним из стратегически значимых. Сертификат подтверждает, что наши процессы мониторинга и реагирования на кибератаки соответствуют международным требованиям. Это позволяет нам уже сегодня обеспечить защиту ИТ-платформы на уровне мировых лидеров, а в перспективе — и всю цифровую экосистему Сбербанка».
Стандарт ISO/IEC 27001:2013 определяет требования к созданию, внедрению, обслуживанию и постоянному совершенствованию системы управления информационной безопасностью организации. Он также включает требования к оценке и обработке рисков информационной безопасности, адаптированных к потребностям организации. Разработчиком стандарта является Международная организация по стандартизации (ISO), одним из аккредитованных органов по сертификации выступает Британский институт стандартов (BSI).
Пресс-служба ПАО "Сбербанк"
Это актуально!
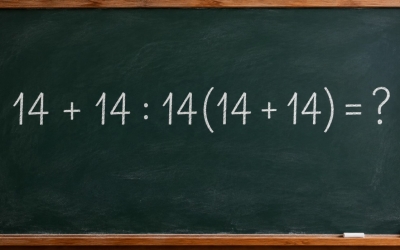
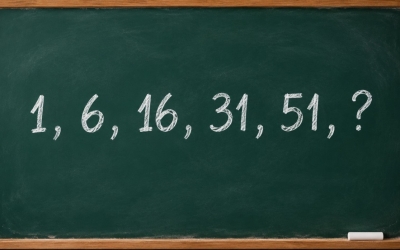
Свежие новости
- У жителя Якутска конфисковали внедорожник за повторное пьяное вождение
- Команда ЯГРЭС провела наставническую встречу по бережливому производству
- В Якутске возбуждено дело о покушении на убийство, в Верхневилюйске юноша упал с высоты забора и погиб
- В Нюрбинском улусе ревнивый мужчина следил за женой и ее родными через шпионские устройства
Погода


ТОП
- Математический челлендж: решите пример 14 + 14 : 14(14 + 14) = ?
- Задачка на логику: продолжите ряд 2, 8, 20, 38, 62, ?
- Тест по фильму «Гостья из будущего»: 8 вопросов о культовом советском сериале
- Что можно было купить за 4 копейки в СССР? Тест о советском быте, который проверит вашу память
- Ответ на задачу: 1, 6, 16, 31, 51 -- раскрываем секрет ряда
Комментарии
Добавить комментарий